
展开本页目录
开始前准备什么
- 本题公开输入为原创或虚构教学材料,不需要登录第三方平台。
- API步骤需要自己的apizt Key;在模型广场核对当前权限和费用,Key只留在本机。
- 本地处理步骤需要文中注明的Python、FFmpeg或对应工具;本地执行与云API计费分别判断。
- 配置 HTTP v4
- 构建 JSON Body
- 解析两层 JSON
- 核对来源事实
- 人工审核草稿
2026-10-24 核验材料;实际执行范围、结果与限制见下方记录。
补充:原有练习资料与下载
URL、凭据、JSON 与解析逐项填写,不是 Make blueprint。
GLM 5.3 示例与两个虚构会议决定,真实供应需用自己的 Key 核对。
决定有固定来源 ID;一条截止日期明确,一条未知。
检查来源、负责人、日期与结构,语义仍需人工确认。
两层解析、模拟输出运行和失败恢复,不包含发送模块。
真实操作、成品与核验记录
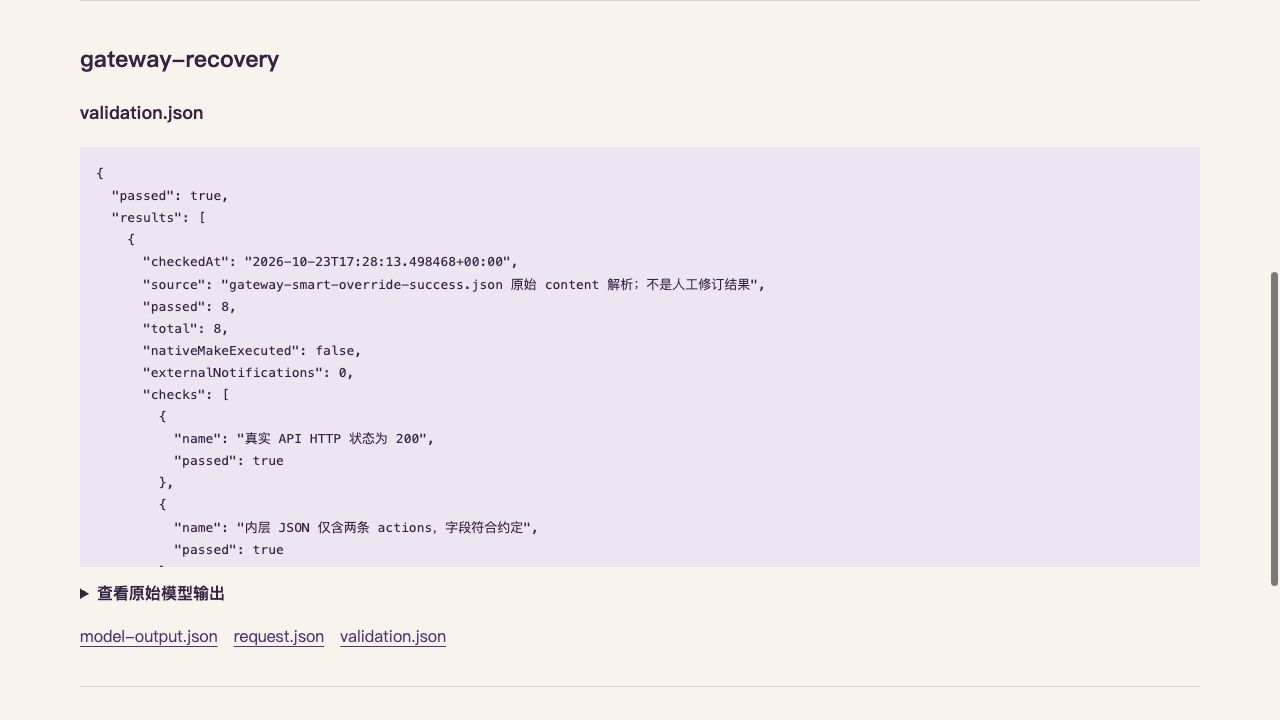
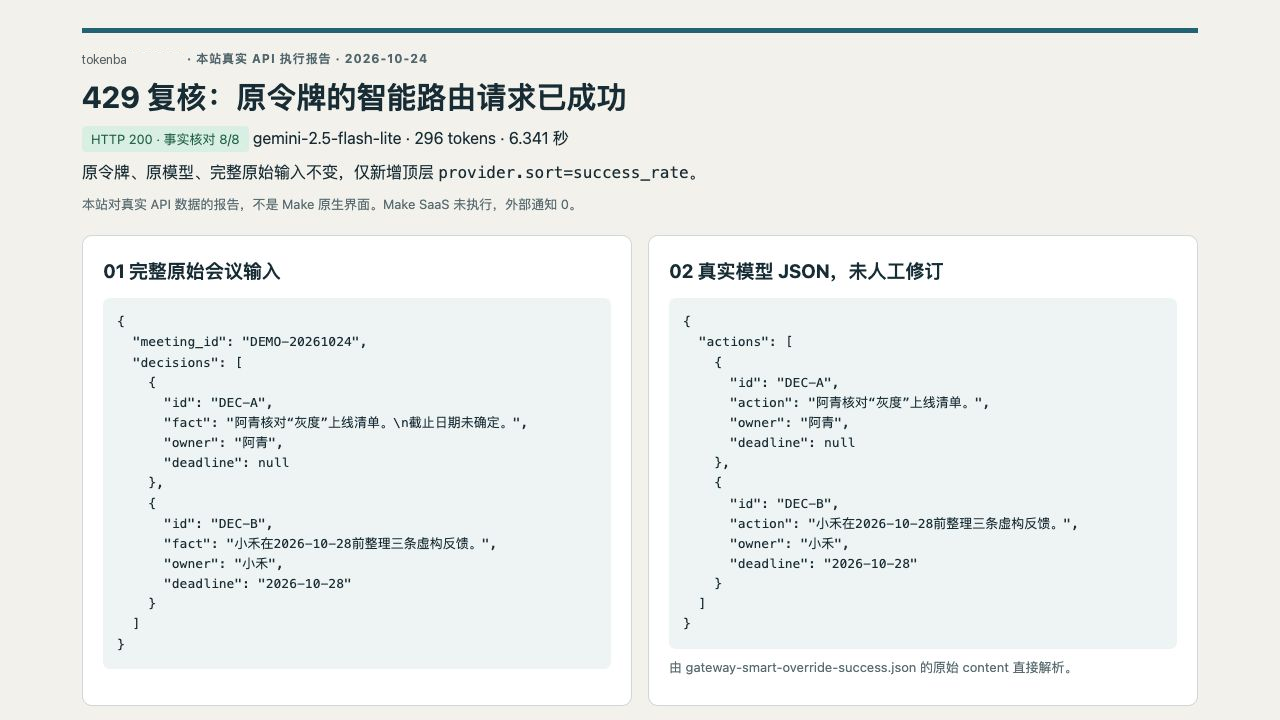
同一旧Key、同一Gemini型号和完整输入,新增 provider.sort=success_rate 后实际返回200,8项事实检查通过。保留固定分组429负例,并提供Make HTTP字段映射;不用登录Make也能先把请求与结果验证清楚。
· 按下列具体任务验收API或本地执行;产品原生功能、文件成功与内容质检分别说明。
已取得下列真实结果;仍有内容质量或功能范围需要按本页检查项复核。
- 运行环境
- apizt API;具体型号与参数见每个请求回执;macOS;公开报告不包含凭据
1. 核对端点和字段
HTTP POST指向https://api.apizt.com/v1/chat/completions,Authorization使用私有Key,Content-Type为application/json。
2. 用同一输入验证路由
保留旧429;仅增加provider.sort=success_rate,确认200、JSON解析和负责人/日期/数量8项检查。
3. 映射到Make HTTP
使用公开CSV逐字段填写,不把字段表叫作Make blueprint;先验证choices[0].message.content再进入业务写入。
这次实际得到什么
- 原Key恢复200,完整事实检查8/8;没有修改令牌权限或生产服务。
使用这份结果时注意
- 验证范围是apizt真实请求和Make配置映射;没有运行Make SaaS场景。
按 HTTP v4 字段填写,不套用 legacy 表单
Make 当前官方 HTTP 文档描述 v4,HTTP (legacy) 是另一套表单。本页以 v4 字段清单为准;没有声称原生 OpenAI 模块一定支持自定义 Base URL。原生模块不能确认地址和协议时,先用 HTTP 完成最小任务。
接口认证和 Content-Type 使用专用设置,不把 Key 放到业务数据。model 示例为 glm-5.3,按当前目录和自己的 Key 权限核对;一次 Chat 成功不能证明 Responses、视觉或工具能力。
| 字段 | 填写 | 为什么 |
|---|---|---|
| Authentication type / Credentials | API key,创建自己的 keychain | 认证存放专用凭据字段 |
| 凭据 Header | Authorization;值为 Bearer 后接自己的 Key | 不写进公开请求体或字段清单 |
| URL / Method | https://api.apizt.com/v1/chat/completions / POST | 完整 Chat 端点 |
| Body content type / Input method | application/JSON / Data structure | 保留数组对象,自动处理字符串转义 |
| Parse response | Yes | 先取得 HTTP JSON 结构 |
| Return error if HTTP request fails | Yes | 4xx/5xx 停止,不发送空草稿 |
- 字段
- Authentication type / Credentials
- 填写
- API key,创建自己的 keychain
- 为什么
- 认证存放专用凭据字段
- 字段
- 凭据 Header
- 填写
- Authorization;值为 Bearer 后接自己的 Key
- 为什么
- 不写进公开请求体或字段清单
- 字段
- URL / Method
- 填写
- https://api.apizt.com/v1/chat/completions / POST
- 为什么
- 完整 Chat 端点
- 字段
- Body content type / Input method
- 填写
- application/JSON / Data structure
- 为什么
- 保留数组对象,自动处理字符串转义
- 字段
- Parse response
- 填写
- Yes
- 为什么
- 先取得 HTTP JSON 结构
- 字段
- Return error if HTTP request fails
- 填写
- Yes
- 为什么
- 4xx/5xx 停止,不发送空草稿
两条会议决定,未知日期保留 null
请求体保留原始 meeting_id 和决定 ID,要求每条只输出 id、action、owner、deadline。模型可以压缩 action 文案,不能新增日期、负责人或决定;未知值使用 JSON null,不能用今天或下周自行补齐。这是虚构会议任务,没有真实客户或会议资料。
| 来源 ID | 已知事实 | 输出要求 |
|---|---|---|
| DEC-A | 小林核对上线清单,日期未确定 | owner=小林;deadline=null |
| DEC-B | 小陈在 2026-10-12 前整理三条客户反馈 | owner=小陈;deadline=2026-10-12 |
- 来源 ID
- DEC-A
- 已知事实
- 小林核对上线清单,日期未确定
- 输出要求
- owner=小林;deadline=null
- 来源 ID
- DEC-B
- 已知事实
- 小陈在 2026-10-12 前整理三条客户反馈
- 输出要求
- owner=小陈;deadline=2026-10-12
输出结构示例 · 人工模拟
{
  "meeting_id": "DEMO-MEETING-01",
  "decisions": [
    {"id":"DEC-A","action":"核对上线清单。","owner":"小林","deadline":null},
    {"id":"DEC-B","action":"整理三条客户反馈。","owner":"小陈","deadline":"2026-10-12"}
  ]
}
HTTP JSON 与模型文字要分两次解析
Parse response=Yes 解析的是接口返回对象。模型生成的 JSON 通常仍是 choices 第一个元素 message.content 内的字符串,接 JSON → Parse JSON 再解析;不要把外层 choices 误当业务决定数组。
网络 JSON 中 choices[0] 表示第一个元素;Make 的界面数组序号通常从 1 开始。这个 JSON 路径不是完整 Make 表达式。先在自己的场景运行一次,从模块输出面板选择实际字段,不猜模块编号或响应结构。
两层数据与审核的关系
HTTP 返回对象
  → choices 的第一个元素 → message.content(字符串)
  → JSON Parse JSON → meeting_id + decisions(对象)
  → 对照原始来源 → 人工审核草稿
  → 另行配置已授权的发送或写入模块
本站绘制的内容说明图:本页数据路径不是完整 Make 表达式;界面序号与网络 JSON 下标不同,要从实际模块输出映射。
下载材料能检查什么,不能证明什么
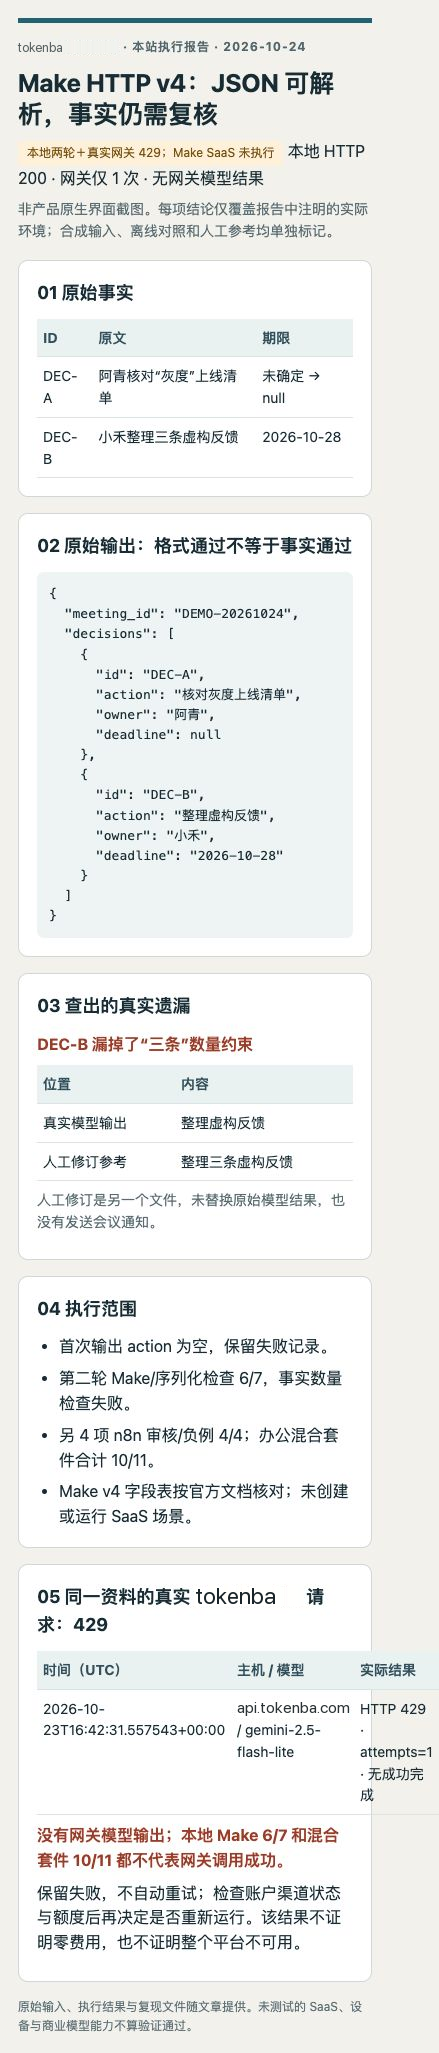
旧包的 simulated-model-output.json 仍是人工模拟值,字段 CSV 也不是 Make blueprint。10月24日本地模型漏掉“三条”数量,Make及序列化相关检查通过6/7;办公混合套件的10/11另含4项n8n审核检查。同资料原令牌仅新增provider.sort=success_rate后,apizt真实返回HTTP200并通过8项事实检查;旧429回执保留。没有执行Make场景;检查函数不是Make预装模块,原生映射仍需另验。
- 检查 meeting_id 与全部来源 ID,无缺项或重复。
- 负责人和日期精确匹配原资料,额外字段与发明日期拒绝。
- action 长度与结构通过后仍需人工核对语义、否定关系与数量。
- 输出 status=draft_for_human_review,send_allowed=false,没有邮件、消息或回写操作。
保留本页离线模拟图;材料不是已验证的 Make blueprint,也没有执行真实场景或模型请求。
确认草稿再送出,来源 ID 留在流程里
模型输出不应决定审批状态或目标收件人。本材料不包含发送模块,也不承诺持久化去重。连接正式系统前,分别验收草稿生成、人工审批、目标匹配与送出回读。
- 用原始 meeting_id 与内容版本保存草稿,目标收件人与记录 ID 来自自己的业务配置。
- 审核对象同时展示原事实和生成决定,日期未知时不自动建日程。
- 错误、空文本、JSON 解析失败或工具事件走人工排错,不能放行空结果。
- 已批准后另行配置授权发送模块;再次运行需检查持久化的发送记录。
超时先查运行,不用重复 POST 补结果
Make 操作数量、apizt token 实扣与人工审核分别计入自己的记录。此页未进行真实请求,没有可以宣称的费用或效率优势;使用下载夹具通过,只证明对应离线结构检查。
| 现象 | 处理 | 记录 |
|---|---|---|
| 400 / 401 / 404 | 检查实际端点、凭据、型号和参数 | 保留状态与脱敏错误 |
| JSON Parse 失败 | 检查是否取到 message.content 与真实文本 | 保留原bundle,不发送草稿 |
| 请求超时 | 先核对 Make 运行历史与平台用量 | 标记 unknown,人工判断恢复 |
| 草稿已生成但未送出 | 从已有草稿恢复审核 | 不重新生成同一会议 |
| 发送结果未知 | 核对实际目标服务状态 | 按持久化来源 ID 去重 |
- 现象
- 400 / 401 / 404
- 处理
- 检查实际端点、凭据、型号和参数
- 记录
- 保留状态与脱敏错误
- 现象
- JSON Parse 失败
- 处理
- 检查是否取到 message.content 与真实文本
- 记录
- 保留原bundle,不发送草稿
- 现象
- 请求超时
- 处理
- 先核对 Make 运行历史与平台用量
- 记录
- 标记 unknown,人工判断恢复
- 现象
- 草稿已生成但未送出
- 处理
- 从已有草稿恢复审核
- 记录
- 不重新生成同一会议
- 现象
- 发送结果未知
- 处理
- 核对实际目标服务状态
- 记录
- 按持久化来源 ID 去重
本次补测:先完成搜索要解决的问题,再进入下一步
旧结论过于突出一例429恢复,容易让人误以为 success_rate 对所有429通用。
provider.sort 的历史成功只适用于当次 Key、分组与型号。新增补测验证的是响应分类,未登录 Make。
- Make HTTP 节点使用完整 /v1/chat/completions 端点;Key 放连接或凭据,不放教材。
- 先核对 HTTP、Content-Type、error 与 choices,再映射 message.content。
- 没有答案、错误体或截断都进入错误分支;超时先查控制台,不自动重复收费请求。
新增补测结果;与原有原生工具记录分别保存
{
  "labelled_local_fixtures": {
    "html": "not_api_json",
    "error": "error_body",
    "ok": "success"
  },
  "current_live_request_http": 200
}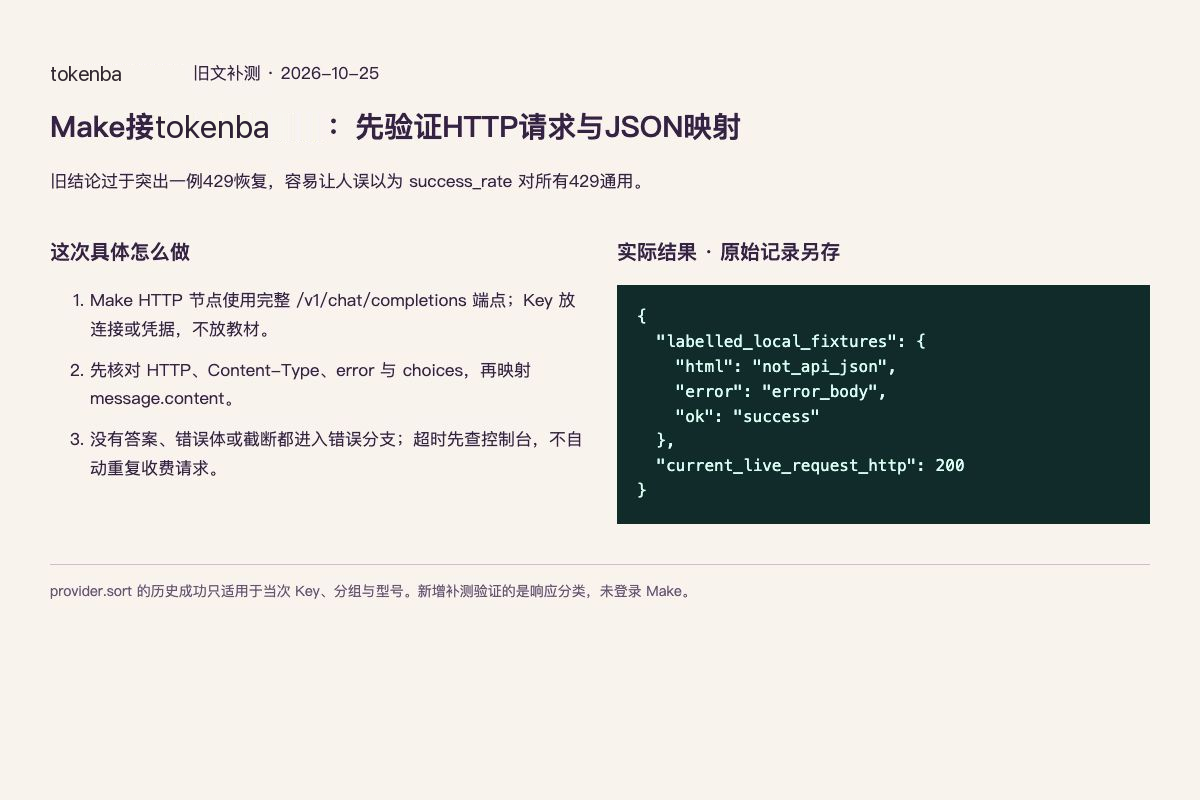
本次实际数据的浏览器执行报告截图,非第三方软件界面;原有配图和缩略图保留。
怎样确认已经完成
- 实际场景使用 HTTP v4 字段与准确 Chat 端点。
- JSON Body 中 messages 是对象数组而非转义后的字符串。
- 两层 JSON 分别解析,来源 ID、负责人和日期正确。
- 未知日期保持 null,语义经过人工审核。
- 送出或回写有独立授权与实际状态记录。
常见问题
Make接apizt这次真实做到了什么?
同一旧Key、同一Gemini型号和完整输入,新增 provider.sort=success_rate 后实际返回200,8项事实检查通过。保留固定分组429负例,并提供Make HTTP字段映射;不用登录Make也能先把请求与结果验证清楚。
是否需要登录第三方平台?
本页主流程按上方实测中的apizt API或本地工具执行。验证范围是apizt真实请求和Make配置映射;没有运行Make SaaS场景。