
展开本页目录
开始前准备什么
- Photoshop 计划和当前凭证功能可能受限;不上传敏感图片,不公开云发布;自签参考需标明信任边界。
- 先阅读README与asset-identity.json;不要把作者原生参考或官方示例当成目标工具的本站实测。本题原生功能不要求apizt Key。
- 保留原件
- 附加凭证
- 本地导出
- 查看签名
- 剥离副本
- 比较信任
- 保存报告
1. 保留原件
保留原创输入及编辑记录,核对当前 Photoshop 的 Content Credentials 设置。
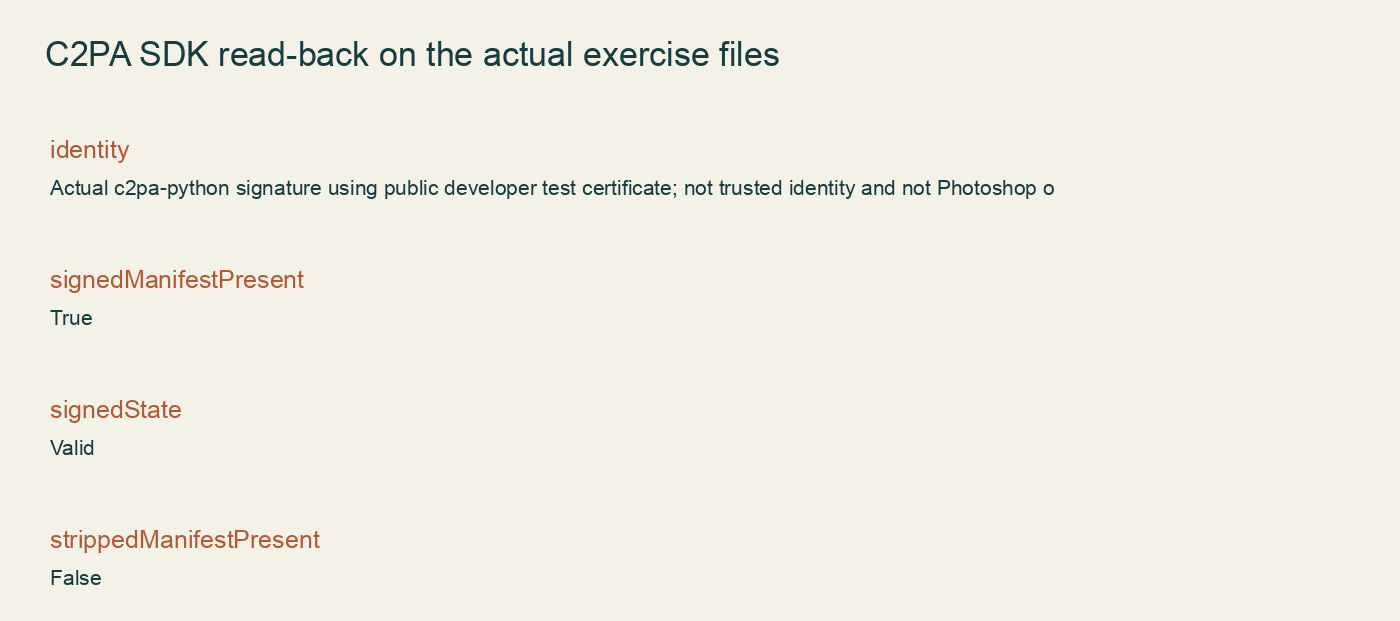
先下载本题独立练习包并读README。原创原生插画与c2pa-python实际签名/独立读取;证书为公开开发测试证书,报告明确signingCredential.untrusted;未运行Photoshop导出或上传Inspect。
2. 附加凭证
在 Export As 中选择 JPG 或 PNG,并选择将凭证附加到文件。
3. 本地导出
保存导出原件,不启用不必要的公开云发布。
4. 查看签名
用官方 Inspect 读取文件,记录签名、编辑断言与信任显示。
原生参考只帮助核对具体输入和验收动作;目标工具真实结果由你在相应许可、账号或硬件条件下保存。
5. 剥离副本
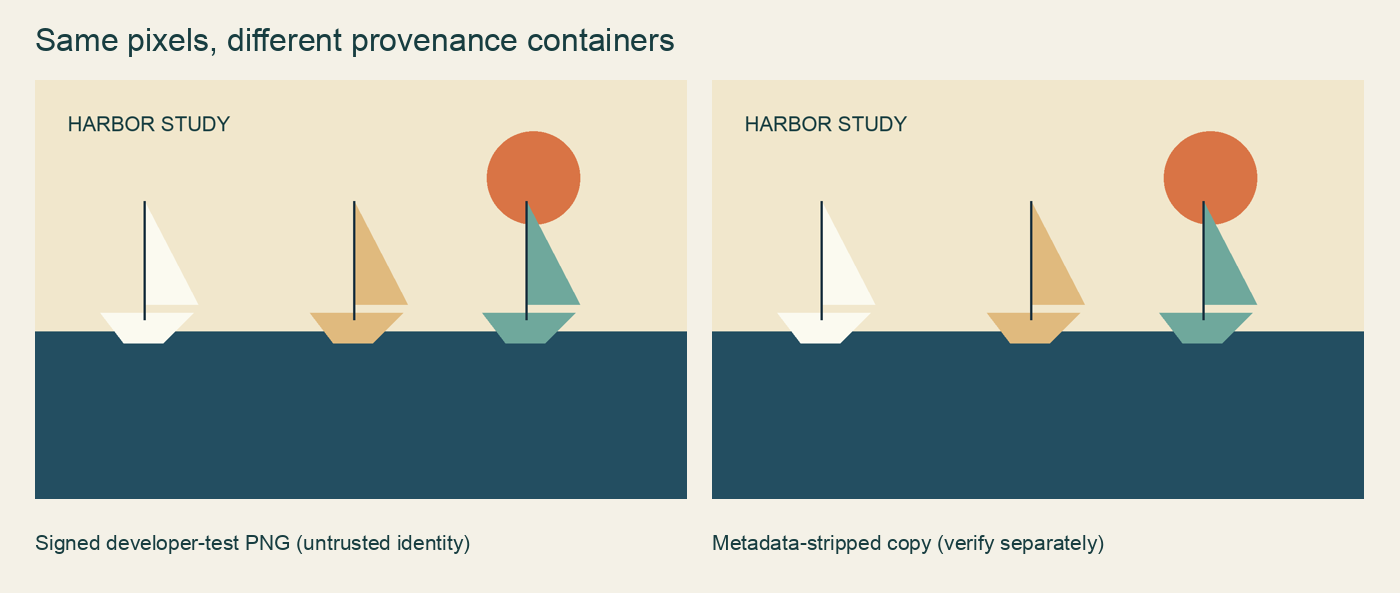
复制文件后仅对副本剥离元数据,记录前后哈希与文件大小。
6. 比较信任
再次 Inspect 比较原件和副本,区分凭证缺失、签名错误与不受信任签名。
7. 保存报告
随图片保留验证报告,明确签名链表明来源记录,不证明画面中的事件为真。
保留原输入、参数和失败差异,填写checks.csv的actual/status;表格没有预填通过。
怎样确认已经完成
- 再次 Inspect 比较原件和副本,区分凭证缺失、签名错误与不受信任签名。
- 随图片保留验证报告,明确签名链表明来源记录,不证明画面中的事件为真。
- 若采用自签本地 C2PA 参考,明确身份不受信任;不冒充 Adobe 身份证书或证明画面事实。
常见问题
AI 图片的 Content Credentials 怎么查看?
Photoshop导出时选JPG/PNG并Attach to file,再在Inspect查看凭证。包内另有SDK签名的真实PNG和读回报告,签名测试身份不受信任。
图片去掉元数据后还查得到内容凭证吗?
附在文件里的凭证可以被剥离。本包两份图像像素相同,签名原件可读到manifest,剥离副本不可读到;这不证明图中事件真实。
练习包里哪些是目标工具的实际结果?
原创原生插画与c2pa-python实际签名/独立读取;证书为公开开发测试证书,报告明确signingCredential.untrusted;未运行Photoshop导出或上传Inspect。 逐文件身份和实际生成方式见asset-identity.json。