
展开本页目录
开始前准备什么
- 确认使用官方 farion1231/cc-switch 项目,记录 CC Switch 与目标 CLI 版本。
- 保存当前任务,记录哪些应用正在使用路由;本页操作只针对你选择的工具。
- 先做本机私密备份,配置和数据库可能含凭据,不上传到工单、仓库或截图。
- 私密备份
- 关闭对应路由
- 启用官方供应商
- 清理自身覆盖项
- 重新登录与验证
2026-10-23 核验材料;实际执行范围、结果与限制见下方记录。
先下载样例,再完成自己的首次调用
示例不含密钥。API 按实际用量计费;下载和点击不代表调用成功。
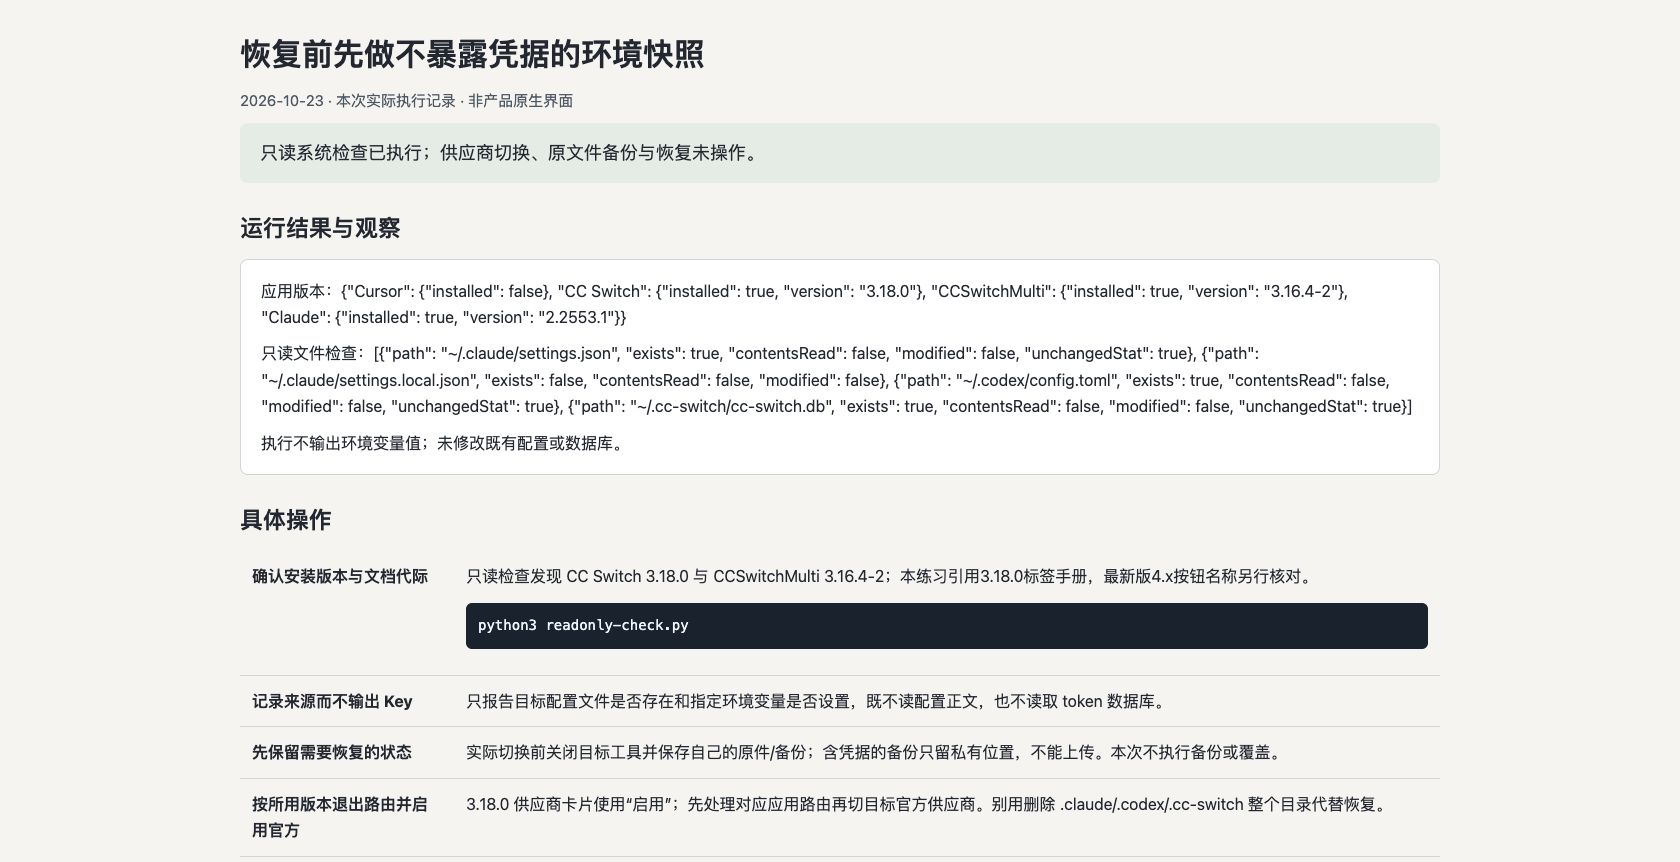
恢复前先做不暴露凭据的环境快照
真实执行配置文件存在性、覆盖变量是否设置、应用版本检查;保留原文件,未替用户切换当前供应商或关闭正在用的路由。
· 只读系统检查已执行;供应商切换、原文件备份与恢复未操作。
已取得下列真实结果;仍有内容质量或功能范围需要按本页检查项复核。
- 运行环境
- node v24.14.0;ollama 0.40.9
1. 确认安装版本与文档代际
只读检查发现 CC Switch 3.18.0 与 CCSwitchMulti 3.16.4-2;本练习引用3.18.0标签手册,最新版4.x按钮名称另行核对。
bashpython3 readonly-check.py2. 记录来源而不输出 Key
只报告目标配置文件是否存在和指定环境变量是否设置,既不读配置正文,也不读取 token 数据库。
3. 先保留需要恢复的状态
实际切换前关闭目标工具并保存自己的原件/备份;含凭据的备份只留私有位置,不能上传。本次不执行备份或覆盖。
4. 按所用版本退出路由并启用官方
3.18.0 供应商卡片使用“启用”;先处理对应应用路由再切目标官方供应商。别用删除 .claude/.codex/.cc-switch 整个目录代替恢复。
5. 回到客户端核对认证和下一次请求
重新进入目标工具,检查实际认证来源、地址和模型;新旧版本生效方式不同,不仅凭卡片颜色宣布恢复成功。
这次实际得到什么
- 应用版本:{"Cursor": {"installed": false}, "CC Switch": {"installed": true, "version": "3.18.0"}, "CCSwitchMulti": {"installed": true, "version": "3.16.4-2"}, "Claude": {"installed": true, "version": "2.2553.1"}}
- 只读文件检查:[{"path": "~/.claude/settings.json", "exists": true, "contentsRead": false, "modified": false, "unchangedStat": true}, {"path": "~/.claude/settings.local.json", "exists": false, "contentsRead": false, "modified": false}, {"path": "~/.codex/config.toml", "exists": true, "contentsRead": false, "modified": false, "unchangedStat": true}, {"path": "~/.cc-switch/cc-switch.db", "exists": true, "contentsRead": false, "modified": false, "unchangedStat": true}]
- 执行不输出环境变量值;未修改既有配置或数据库。
使用这份结果时注意
- 本次仅只读核对,尚未执行供应商恢复或验证恢复后的真实请求。
- 最新手册适用于4.x,不能将其“直连/路由/聚合”界面视为3.18.0实测截图。
回退前后用 SHA-256 确认恢复的是原文件
Claude Code 2.1.177;本地命令核验。没有模型请求。
退出待切换客户端,按原文停止对应路由。核对工具的实际配置文件路径,先另存备份。
对备份和原件做 SHA-256 比较;练习脚本只改临时样本,再从备份写回。
恢复后再次比较哈希,然后重开客户端,按官方登录状态或网关使用记录验证身份。
哈希一致只证明文件字节恢复;密钥状态、浏览器授权和后台进程需分别确认。
- 通过:改动后 SHA 变化
- 通过:恢复后 SHA 一致
本地样例复跑
python3 lab.py --output ./result c06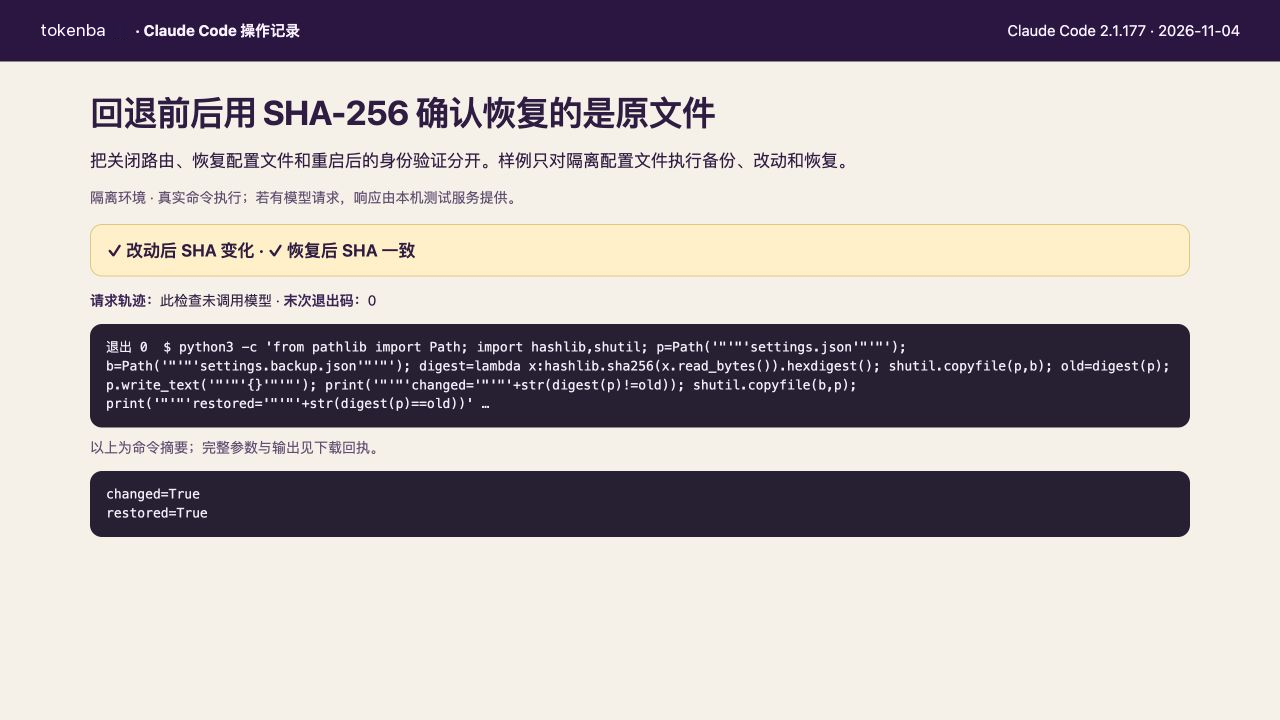
真实客户端或本地脚本执行记录;测试响应来自本机样例服务。
切换以后做一次只读环境检查
先保存工作与本机私密备份。此脚本只显示环境变量是否存在;发现覆盖项后,应回到它的来源逐项处理,再启动目标工具检查认证状态。
check_route_env.py
import os
for name in ("ANTHROPIC_BASE_URL", "ANTHROPIC_AUTH_TOKEN", "ANTHROPIC_API_KEY", "OPENAI_BASE_URL"):
    print(name, "已设置" if os.environ.get(name) else "未设置")
# 只显示状态,不输出凭据。
先确认你要恢复什么
本页依据当前主分支手册:关闭路由时按标记“直连”的供应商重写配置,不依赖开启路由时的备份。旧版本可能有不同接管入口;不要把当前路径硬套到旧界面,先对照自己的版本文档。
| 目标 | 正确操作 | 实际范围 |
|---|---|---|
| 切回官方订阅登录 | 关对应应用路由,再启用官方供应商 | 恢复客户端的官方认证入口,仍需有效官方账号。 |
| 关本地路由,保留第三方 API | 关闭路由,核对标记“直连”的供应商 | 当前手册说明会重写为该供应商,不一定是官方。 |
| 恢复某次历史配置 | 从有日期的本机备份逐项恢复 | 不是切一下供应商就还原全部设置。 |
| 恢复官方账号或云端会话 | 走厂商账号与数据处理流程 | CC Switch 或第三方 Key 无法解除官方封禁。 |
- 目标
- 切回官方订阅登录
- 正确操作
- 关对应应用路由,再启用官方供应商
- 实际范围
- 恢复客户端的官方认证入口,仍需有效官方账号。
- 目标
- 关本地路由,保留第三方 API
- 正确操作
- 关闭路由,核对标记“直连”的供应商
- 实际范围
- 当前手册说明会重写为该供应商,不一定是官方。
- 目标
- 恢复某次历史配置
- 正确操作
- 从有日期的本机备份逐项恢复
- 实际范围
- 不是切一下供应商就还原全部设置。
- 目标
- 恢复官方账号或云端会话
- 正确操作
- 走厂商账号与数据处理流程
- 实际范围
- CC Switch 或第三方 Key 无法解除官方封禁。
先保留配置,再动开关
不要删除 .claude、.codex 或 .cc-switch 整个目录。MCP、Skills、会话、共享设置与供应商配置是不同数据,恢复一个连接不需要清空它们。
- 在当前版本的数据/备份页面核对已有备份及保留策略;v4.0.4+ 入口为“设置 → 数据”,旧版按其版本手册操作;另保存当前目标工具设置的本机副本。
- Claude Code 默认设置在 ~/.claude/settings.json;Codex 默认用户配置在 ~/.codex/config.toml。若自定义过配置目录,使用实际目录。
- 当前手册列出首次改写前的原件目录 ~/.cc-switch/backups/live-first-write/。它是首次原件,不一定是你最近一次正常配置。
- 需要手动复制 CC Switch 数据目录时,先保存工作并正常退出应用,再制作一致的本机副本;凭据与数据库不得公开分享。
关闭目标应用路由,再切官方供应商
- 保存并退出正在运行的目标 CLI 任务。
- 在目标应用的路由页执行“回到直连”,不能只切换标签;旧版按其版本手册关闭对应应用路由。其他应用仍需路由时,保留它们的路由设置。
- 核对路由已关闭。客户端配置应恢复为卡片上标记“直连”的供应商;若仍是本地地址,不手动填入真实 Key 代替占位符。
- 在目标应用供应商列表启用 Claude Official 或 OpenAI Official。官方卡片曾被删除时,从官方预设重新添加。
- 重新启动目标 CLI。配置尚未脱离路由管理前,不覆盖文件或清除接管字段。
本站绘制的内容说明图:此页恢复官方配置的操作示意;不绘制伪造 CC Switch 截图,具体菜单以已安装版本为准。
检查覆盖配置:只显示有没有设置,不显示 Key
即使切换卡片,Shell 启动文件、编辑器设置或组织策略仍可能提供其他认证。先用下面的只读检查找出进程中的变量名称;真实值不打印。只处理你自己曾设置、且不再需要的第三方覆盖项。
如果这些变量来自你自己的第三方配置,先备份来源,再从对应 Shell 文件或 settings.json 的 env 中移除该项,并在当前进程 unset 对应变量。不要清除组织托管认证、有效官方凭据或其他供应商设置。Windows 可在用户环境变量界面逐项检查;桌面编辑器需要重新启动才能读取变化。
Bash / Zsh:只检查变量是否存在
for qr_var in ANTHROPIC_BASE_URL ANTHROPIC_AUTH_TOKEN ANTHROPIC_API_KEY CLAUDE_CODE_OAUTH_TOKEN; do
  if printenv "$qr_var" >/dev/null; then
    printf '%s: set\n' "$qr_var"
  else
    printf '%s: unset\n' "$qr_var"
  fi
done回到工具本身完成登录
官方账号仍需符合厂商条件。登录失败时按厂商的账号、网络或 OAuth 文档排查;不删除 auth.json 来试错,也不把 apizt Key 填进官方订阅登录表单。若有受管 workspace 或强制认证策略,需要由管理员处理。
| 工具 | 操作 | 验收 |
|---|---|---|
| Claude Code | 运行 claude;在会话输入 /login | 浏览器流程完成,再用 /status 确认实际入口。 |
| Codex CLI | 运行 codex login;再运行 codex login status | 显示预期认证方式,配置不再选第三方 provider。 |
| 编辑器扩展 / 桌面程序 | 重启后使用该客户端登录入口 | 核对所选账号、工作区与实际配置,而非终端状态。 |
- 工具
- Claude Code
- 操作
- 运行 claude;在会话输入 /login
- 验收
- 浏览器流程完成,再用 /status 确认实际入口。
- 工具
- Codex CLI
- 操作
- 运行 codex login;再运行 codex login status
- 验收
- 显示预期认证方式,配置不再选第三方 provider。
- 工具
- 编辑器扩展 / 桌面程序
- 操作
- 重启后使用该客户端登录入口
- 验收
- 核对所选账号、工作区与实际配置,而非终端状态。
Codex 官方登录验收
codex --version
codex login
codex login status
恢复没生效,从来源逐层核对
完成后先检查版本与登录状态,再进行小任务。切换成功、模型请求成功、任务完成分别验收;恢复配置不等于恢复已失效的账号或远端会话。
| 仍看到的现象 | 优先检查 | 处理 |
|---|---|---|
| 127.0.0.1 或 PROXY_MANAGED | 对应应用是否还被路由管理 | 核对路由开关、直连卡片和配置目录。 |
| 新开会话又变回第三方 | Shell、settings env、自动启动与选定 profile | 修改真实来源,不只改当前窗口。 |
| Codex provider not found | 配置选择字段与 provider 子表 | 先本地检查 TOML,再处理认证。 |
| 官方登录成功但某项功能缺失 | 账号套餐、工作区与功能权限 | 按官方当前权益确认,不靠 API Key 解锁。 |
| 需要恢复旧文件 | 备份日期、版本与真实路径 | 先退出管理程序,再逐项合并;保留当前副本。 |
- 仍看到的现象
- 127.0.0.1 或 PROXY_MANAGED
- 优先检查
- 对应应用是否还被路由管理
- 处理
- 核对路由开关、直连卡片和配置目录。
- 仍看到的现象
- 新开会话又变回第三方
- 优先检查
- Shell、settings env、自动启动与选定 profile
- 处理
- 修改真实来源,不只改当前窗口。
- 仍看到的现象
- Codex provider not found
- 优先检查
- 配置选择字段与 provider 子表
- 处理
- 先本地检查 TOML,再处理认证。
- 仍看到的现象
- 官方登录成功但某项功能缺失
- 优先检查
- 账号套餐、工作区与功能权限
- 处理
- 按官方当前权益确认,不靠 API Key 解锁。
- 仍看到的现象
- 需要恢复旧文件
- 优先检查
- 备份日期、版本与真实路径
- 处理
- 先退出管理程序,再逐项合并;保留当前副本。
本站绘制的内容说明图:这两个标志提示仍受本地代理管理;官方地址恢复并不自动证明账户权限或订阅功能可用。
本次补测:先完成搜索要解决的问题,再进入下一步
搜索目标是恢复官方连接,原先底部默认要求生成 API 配置会使读者偏离任务。
本次补测只验证隔离 JSON 备份与回读,未改动用户真实配置,也未替用户完成官方登录。
- 在所选应用里退出路由并启用官方供应商;不要只切换视图。
- 只检查环境变量是否设置,不显示或上传凭据;保留私密备份。
- 重开目标工具核对版本和官方认证;需要 API 时再进入独立配置教程。
新增补测结果;与原有原生工具记录分别保存
{
  "isolatedFixture": true,
  "realUserConfigTouched": false,
  "sha256_before": "89d4e4dfa1ff05a3f3aa53436ae48952c7da0d6dcb6cc34adff5bc955fb7fbd4",
  "sha256_after": "89d4e4dfa1ff05a3f3aa53436ae48952c7da0d6dcb6cc34adff5bc955fb7fbd4",
  "mcp_and_theme_preserved": true
}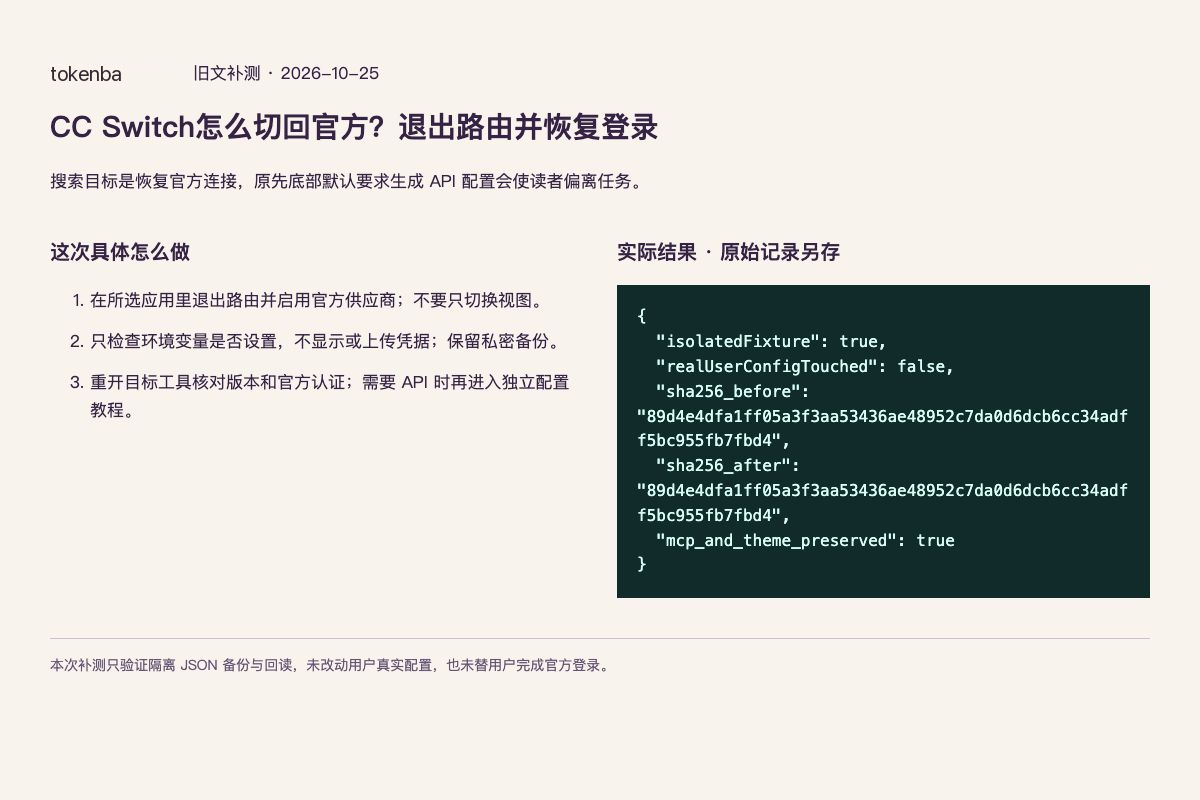
本次实际数据的浏览器执行报告截图,非第三方软件界面;原有配图和缩略图保留。
怎样确认已经完成
- 在变更前有本机私密备份,目标应用任务已停止。
- 路由关闭后的直连供应商与目标认证入口已核对。
- 环境变量和客户端设置不再覆盖选定入口。
- CLI 或客户端显示预期登录状态,原设置与会话没有被清空。
常见问题
为什么点了直连标签还没有切回官方?
当前CC Switch说明标签只切换查看内容;要执行页面上的“回到直连”等实际动作,再启用官方供应商。旧版本以对应版本手册为准。
怎么开启路由,和恢复官方有什么关系?
当前版本在路由页执行“开始路由”,不是仅点标签。恢复官方时反向退出对应应用的路由;不同工具分别操作。
切回官方后还用第三方地址怎么办?
检查当前进程环境、Shell启动文件和工具自己的设置来源。仅清理你确认属于第三方覆盖的项,保留其他供应商、MCP和会话。
退出 CC Switch 就永久取消路由了吗?
当前手册说明退出时会写回直连配置,但保留路由开关状态,下次启动可能重新接上。要取消特定应用的路由,在设置中关闭对应开关。
关闭路由一定恢复成官方地址吗?
不一定。当前版本会写回标记“直连”的供应商;它可能是第三方 API。切回官方登录还需要启用对应官方供应商并完成登录。
PROXY_MANAGED 是泄露的 Key 或错误吗?
它是路由管理时使用的占位符,真实凭据由 CC Switch 转发时注入。不要公开真实 Key,也不要在接管仍开启时用 Key 手动替换占位符。
切回官方能恢复被停用的 Claude 账号吗?
不能。这里只恢复客户端配置入口;账号申诉、官方订阅和云端历史记录仍由厂商管理。
还想保留 apizt 配置,需要删供应商吗?
不需要。保留供应商记录,按任务切换。第三方 API 与官方订阅分别管理权限和费用,之后切回 API 时再次检查模型与协议。