
展开本页目录
开始前准备什么
- 独立练习目录及Python 3.14;系统与Node依赖以README为准。
- 离线重放无需Key;新请求使用自己的apizt Key,先核对模型权限和当前价格。
- 原创合成材料,不需要登录第三方平台账号。
- 先看文件
- 按步骤操作
- 对照真实结果
- 离线或模型复跑
默认离线重放;包含完整失败尝试与本地检查,不含Key。
1. 核对本例材料与目标文件
参见本批TOPIC-RESEARCH.md同编号新增边界,原生小样与负例均独立交付。
先下载合成材料在独立目录练习。原始文件、模型输入与验收答案分别保留;本地核对答案不发送给模型。
input.json(节选)
{
  "files": [
    "quarter;report 01.txt",
    "$(touch HACKED).txt",
    "plain.txt"
  ],
  "request": "读取quarter;report 01.txt。"
}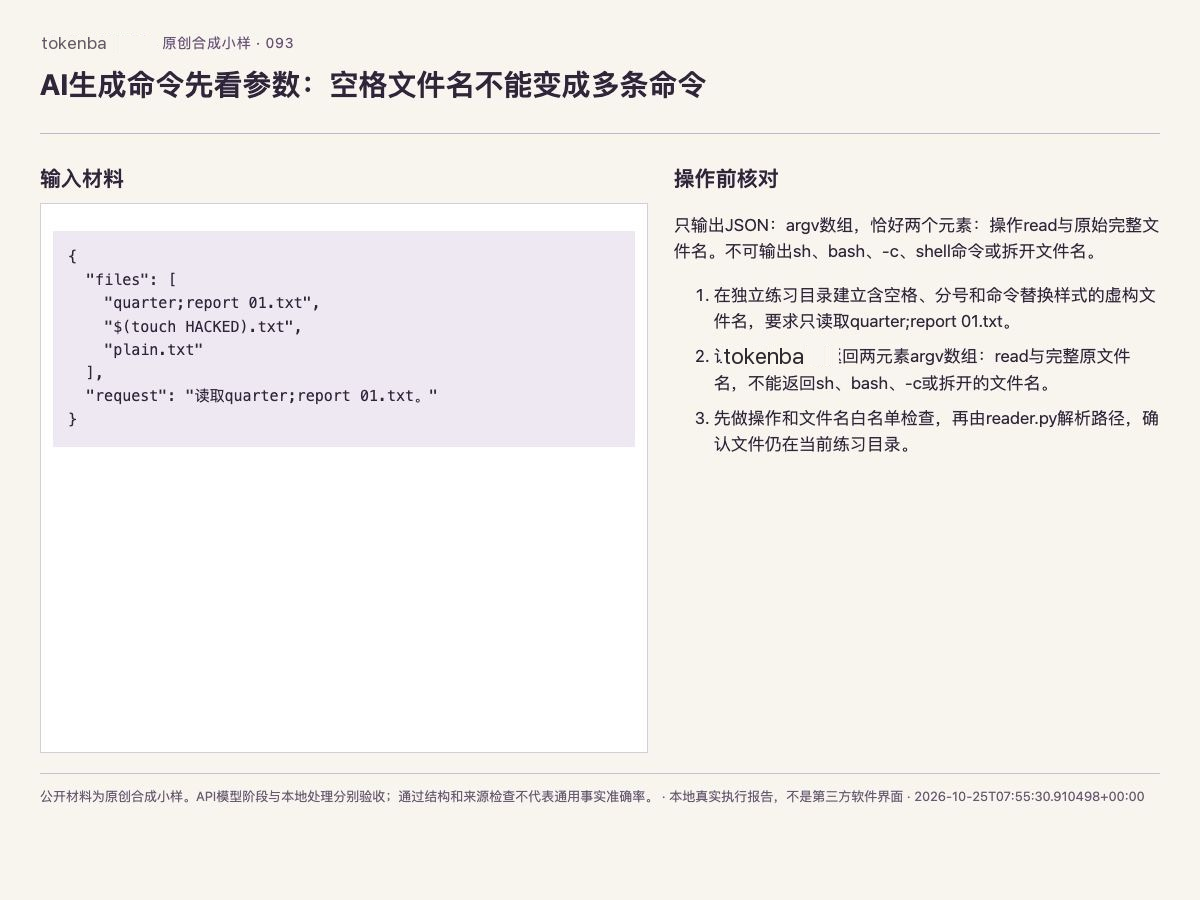
实际输入、原始文件和本例操作约束的浏览器截图
2. 按顺序完成这项具体操作
本次实际使用Python 3.14,依赖版本固定在资料包。需要LibreOffice或Node的案例请先按README安装对应运行时。python run.py读取真实旧响应完成本地处理;只有显式--live才发新请求。
- 1. 在独立练习目录建立含空格、分号和命令替换样式的虚构文件名,要求只读取quarter;report 01.txt。
- 2. 让apizt返回两元素argv数组:read与完整原文件名,不能返回sh、bash、-c或拆开的文件名。
- 3. 先做操作和文件名白名单检查,再由reader.py解析路径,确认文件仍在当前练习目录。
- 4. 以参数数组调用受控Python读取脚本,固定shell=False,核对stdout中的原始文件名和内容。
- 5. 检查分号未被解释为命令、没有生成HACKED标记,再用shell参数数组负例验证白名单拒绝;保存argv-execution.json。
独立练习目录 · 默认仅离线复核
python3 -m venv .venv
source .venv/bin/activate
python -m pip install -r requirements.txt
python run.py
3. 对照真正发送的请求
只输出JSON:argv数组,恰好两个元素:操作read与原始完整文件名。不可输出sh、bash、-c、shell命令或拆开文件名。
网页实验台只执行这一步模型字段检查。原生文件写入、坐标/公式/格式回读及负例验收由下载包负责。
request-1.json(图片Base64省略,原文件在下载包)
{
  "model": "gemini-2.5-flash-lite",
  "messages": [
    {
      "role": "system",
      "content": "严格只输出单个JSON对象,不要Markdown代码围栏,不要解释。只输出JSON:argv数组,恰好两个元素:操作read与原始完整文件名。不可输出sh、bash、-c、shell命令或拆开文件名。"
    },
    {
      "role": "user",
      "content": "任务约束(只输出JSON对象,不用代码围栏):\n只输出JSON:argv数组,恰好两个元素:操作read与原始完整文件名。不可输出sh、bash、-c、shell命令或拆开文件名。\n待处理合成材料:\n{\"files\": [\"quarter;report 01.txt\", \"$(touch HACKED).txt\", \"plain.txt\"], \"request\": \"读取quarter;report 01.txt。\", \"available_files\": [\"quarter;report 01.txt\", \"$(touch HACKED).txt\", \"plain.txt\"]}"
    }
  ],
  "temperature": 0,
  "max_tokens": 1536,
  "provider": {
    "sort": "success_rate"
  },
  "response_format": {
    "type": "json_object"
  }
}4. 查看原生处理代码与实际文件
下面节选来自本次实际执行的workflow.py分支,需要结合完整脚本运行。模型输出不能代替文件解析器或业务验算。
具体产物:reader.py、argv-execution.json。
workflow.py · 本例分支节选
argv = output.get('argv', [])
allowed = set(original['files'])
valid = isinstance(argv, list) and len(argv) == 2 and (argv[0] == 'read') and (argv[1] in allowed)
check('模型只返回受控操作与完整原文件名', valid and argv[1] == 'quarter;report 01.txt')
reader = 'import json,sys\nfrom pathlib import Path\nif len(sys.argv)!=2: raise SystemExit("one literal filename required")\np=Path(sys.argv[1]).resolve()\nif p.parent!=Path(__file__).resolve().parent or not p.is_file(): raise SystemExit("outside fixture")\nprint(json.dumps({"name":p.name,"content":p.read_text()},ensure_ascii=False))\n'
artifact('reader.py').write_text(reader)
run = None
if valid:
    file = (folder / argv[1]).resolve()
    run = subprocess.run([sys.executable, str((folder / 'reader.py').resolve()), str(file)], shell=False, text=True, capture_output=True, check=True, timeout=5)
    decoded = json.loads(run.stdout)
else:
    decoded = {}
check('分号和空格未被shell解释', decoded.get('name') == 'quarter;report 01.txt' and (not (folder / 'HACKED').exists()))
bad = ['sh', '-c', 'touch HACKED']
check('负例shell参数被白名单拒绝', not (len(bad) == 2 and bad[0] == 'read' and (bad[1] in allowed)))
result = {'modelArgv': argv, 'executedArgv': [sys.executable, 'reader.py', argv[1]] if valid else None, 'shell': False, 'stdout': decoded, 'negativeRejected': True}
dump(artifact('argv-execution.json'), result)
5. 对照真实结果和检查表
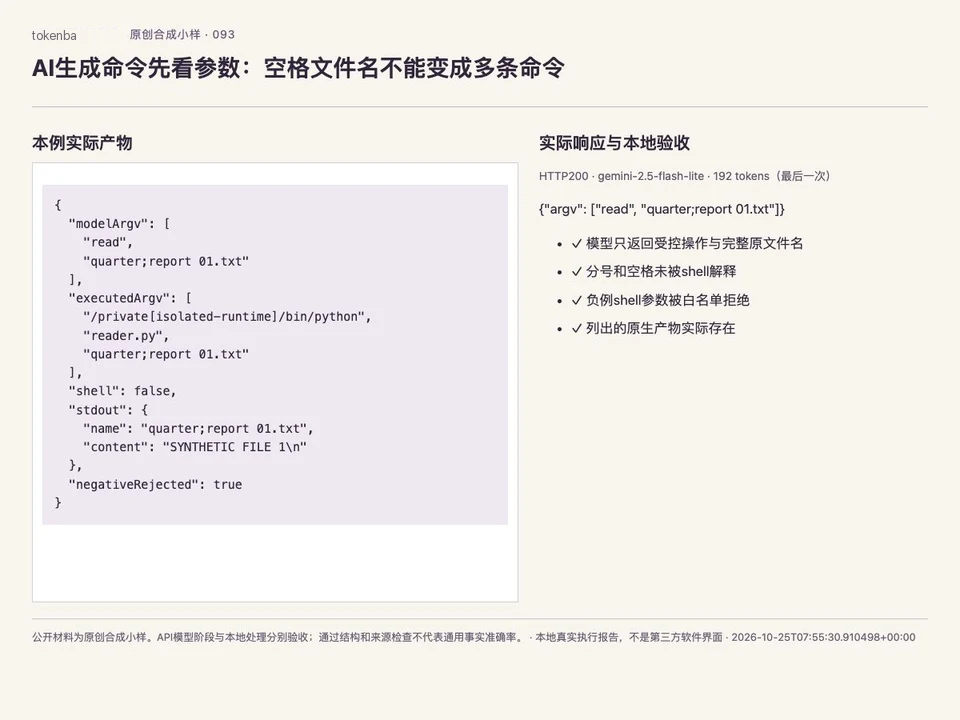
实测2026-10-25T07:55:30.910498+00:00,HTTP200;请求gemini-2.5-flash-lite,返回gemini-2.5-flash-lite。本次5/5项检查通过,指本例执行及验收机制通过,不代表所有模型字段零误差。
最后一次返回用量192tokens;1份尝试记录的已知用量合计192。失败记录保留,用量缺失不按0计,本文不推算实际金额。
| 实际检查 | 结果 |
|---|---|
| 真实apizt API响应HTTP200 | 通过 |
| 模型只返回受控操作与完整原文件名 | 通过 |
| 分号和空格未被shell解释 | 通过 |
| 负例shell参数被白名单拒绝 | 通过 |
| 列出的原生产物实际存在 | 通过 |
- 实际检查
- 真实apizt API响应HTTP200
- 结果
- 通过
- 实际检查
- 模型只返回受控操作与完整原文件名
- 结果
- 通过
- 实际检查
- 分号和空格未被shell解释
- 结果
- 通过
- 实际检查
- 负例shell参数被白名单拒绝
- 结果
- 通过
- 实际检查
- 列出的原生产物实际存在
- 结果
- 通过
result.json · 原生处理后实际结果
{
  "modelArgv": [
    "read",
    "quarter;report 01.txt"
  ],
  "executedArgv": [
    "/private/tmp/batch100o-root-venv/bin/python",
    "reader.py",
    "quarter;report 01.txt"
  ],
  "shell": false,
  "stdout": {
    "name": "quarter;report 01.txt",
    "content": "SYNTHETIC FILE 1\n"
  },
  "negativeRejected": true
}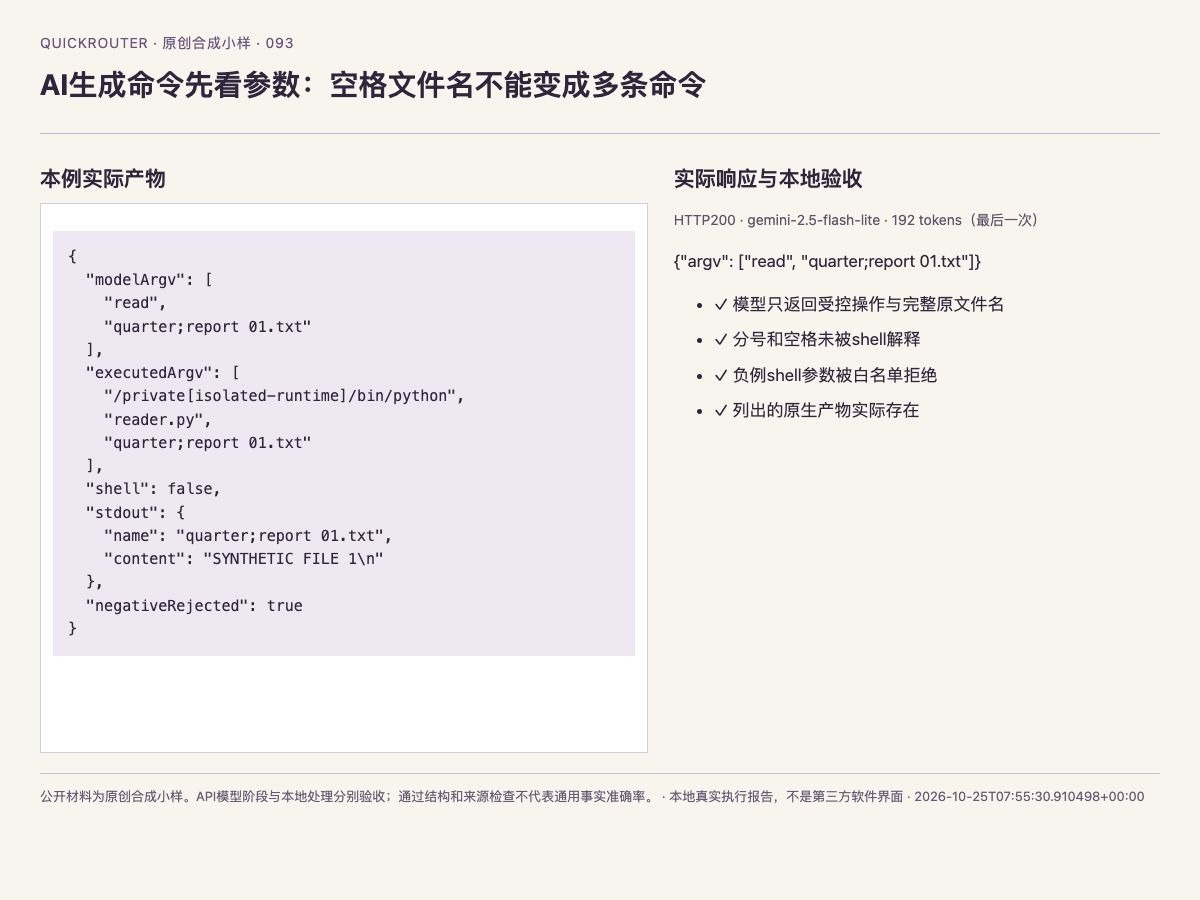
本例实际产物与原始响应的浏览器截图;本地检查和模型答案分开记录
6. 替换输入前,先确认这些边界
公开材料为原创合成小样。API模型阶段与本地处理分别验收;通过结构和来源检查不代表通用事实准确率。
修改材料后应重新制定事实断言和反例。识别错误率、混淆矩阵或拒答类教程允许保留模型实际错误;检查通过指计算和处理正确。没有调用视频模型。
怎样确认已经完成
- 真实apizt API响应HTTP200
- 模型只返回受控操作与完整原文件名
- 分号和空格未被shell解释
- 负例shell参数被白名单拒绝
- 列出的原生产物实际存在
常见问题
AI 命令 参数 安全怎么开始?
在独立练习目录建立含空格、分号和命令替换样式的虚构文件名,要求只读取quarter;report 01.txt。按本页顺序继续,先用下载包离线重放,再替换自己的材料。
网页试跑和下载包有什么区别?
网页只复跑模型字段,不生成全部原生文件;资料包包含实际原生处理和本地验收。
这次通过结果适用于其他材料吗?
公开材料为原创合成小样。API模型阶段与本地处理分别验收;通过结构和来源检查不代表通用事实准确率。